KI-Governance: Ein einfaches System für den Mittelstand
KI-Governance klingt nach Ausschuss, Papier und Konzern. Im Kern ist es viel einfacher: Ihr Unternehmen braucht einen Überblick über eingesetzte KI-Systeme, klare Verantwortliche und Regeln für Fälle, in denen etwas schiefgeht.
Ohne dieses System entsteht Schatten-KI. Mitarbeiter nutzen private Konten, sensible Daten landen in falschen Tools und niemand weiß, wer eine fehlerhafte Entscheidung korrigiert. Gute Governance verhindert das, ohne jede Idee zu blockieren.
Was KI-Governance konkret bedeutet
KI-Governance ist das organisatorische Gerüst für den Einsatz künstlicher Intelligenz. Es verbindet Strategie, Datenschutz, Informationssicherheit, Recht und tägliche Arbeit. Das Ziel ist nicht null Risiko. Das Ziel ist ein bekanntes, begrenztes und verantwortetes Risiko.
Das amerikanische NIST AI Risk Management Framework ordnet die Arbeit in vier Funktionen: Govern, Map, Measure und Manage. Übersetzt für den Mittelstand heißt das: Regeln setzen, Kontext verstehen, Risiko messen und Maßnahmen steuern. Das Framework ist freiwillig, liefert aber eine brauchbare Struktur.
Das KI-Inventar: Ihre wichtigste Tabelle
Beginnen Sie nicht mit einem 40-seitigen Handbuch. Beginnen Sie mit einer Liste. Erfassen Sie auch kostenlose Tools, Browser-Erweiterungen und Funktionen, die bereits in Microsoft 365, CRM oder Designsoftware stecken.
| Feld | Beispiel | Warum wichtig |
|---|---|---|
| System und Anbieter | Microsoft 365 Copilot | Vertrag und technische Prüfung |
| Zweck | Besprechungen zusammenfassen | Bestimmt Nutzen und Risiko |
| Daten | Interne Projektnotizen | Datenschutz und Vertraulichkeit |
| Betroffene | Mitarbeiter und Kunden | Folgen einer falschen Ausgabe |
| Verantwortlicher | Leitung Projektmanagement | Freigabe und Korrektur |
| Status | Pilot bis 30.09. | Keine vergessenen Testsysteme |
Diese Tabelle muss lebendig bleiben. Ein einfacher monatlicher Termin von 30 Minuten reicht oft: neue Systeme aufnehmen, abgelaufene Piloten schließen und offene Maßnahmen verteilen.
Risiken nach Einsatz statt nach Tool sortieren
Ein Sprachmodell kann harmlose Social-Media-Ideen liefern oder Bewerber vorsortieren. Das technische Werkzeug ist ähnlich, die Folgen sind komplett verschieden. Bewerten Sie deshalb den konkreten Use Case.
- Niedrig: Entwürfe für interne Texte, die ein Mensch prüft.
- Mittel: Kundenkommunikation, Auswertungen oder Empfehlungen mit spürbarer Wirkung.
- Hoch: Entscheidungen über Beschäftigung, Zugang zu Leistungen, Sicherheit oder andere sensible Bereiche.
Der EU AI Act nutzt eine eigene rechtliche Risikologik. Ihre interne Ampel ersetzt diese Prüfung nicht. Sie hilft aber, Aufmerksamkeit und Kontrollen dort zu bündeln, wo Fehler echte Schäden verursachen können.
Vier Rollen reichen für den Start
Eine Person kann mehrere Rollen übernehmen. Wichtig ist, dass Aufgaben nicht im Nebel verschwinden.
- Geschäftsführung: setzt Risikobereitschaft, Budget und Stoppsignale.
- KI-Verantwortlicher: pflegt Inventar, organisiert Prüfungen und koordiniert Schulungen.
- Fachverantwortlicher: besitzt den Prozess und entscheidet, ob Ergebnisse fachlich brauchbar sind.
- Kontrollfunktion: Datenschutz, IT-Sicherheit, Recht oder Betriebsrat prüfen je nach Fall.
Der Anbieter darf beraten, aber nicht Ihr Risikoeigentümer sein. Die letzte Entscheidung bleibt beim Unternehmen.
Eine Freigabe in drei Stufen
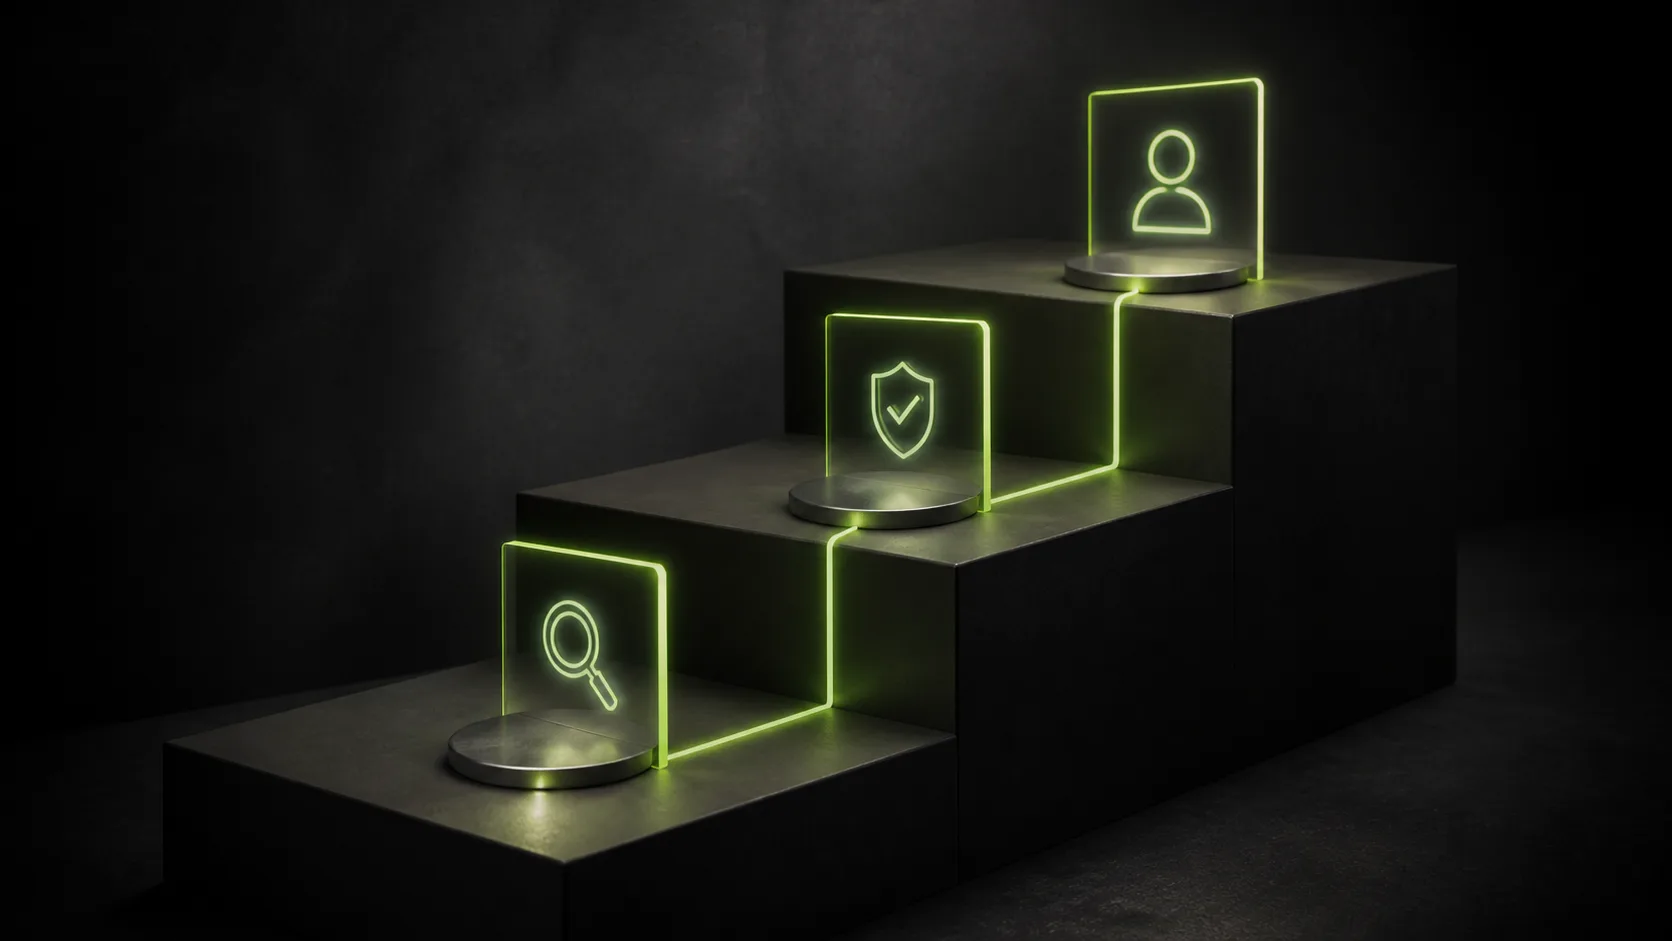
Stufe eins ist ein kurzer Test mit erfundenen oder öffentlichen Daten. In Stufe zwei folgt ein begrenzter Pilot mit echten Nutzern, dokumentierten Tests und menschlicher Freigabe. Erst in Stufe drei kommt der reguläre Betrieb mit Monitoring und einem festen Verantwortlichen.
Wenn eine dieser Antworten fehlt, ist der Use Case noch nicht bereit. Das ist kein Nein zur Idee. Es ist eine klare Liste der offenen Arbeit.
Was der EU AI Act für die Governance ändert
Artikel 4 zur KI-Kompetenz gilt seit dem 2. Februar 2025. Unternehmen müssen das Wissen ihrer Mitarbeiter passend zu Rolle, Vorwissen und Nutzung organisieren. Seit dem 2. August 2026 gelten außerdem Transparenzregeln für bestimmte KI-Systeme. Der aktuelle Überblick der EU-Kommission zum AI Act zeigt den gestaffelten Zeitplan.
Für Ihre Governance bedeutet das: Schulungen dokumentieren, Systeme inventarisieren, Rolle als Anbieter oder Betreiber klären und sensible Use Cases gezielt prüfen. Ein allgemeines „Wir nutzen nur Standardsoftware“ ist keine ausreichende Dokumentation.
Kontrolle nach dem Start
Ein System kann beim Pilot gut funktionieren und später schlechter werden. Daten ändern sich, Prompts werden angepasst, Anbieter aktualisieren Modelle und Mitarbeiter finden neue Einsatzwege. Deshalb braucht jeder produktive Use Case drei einfache Kontrollen:
- eine Stichprobe fachlicher Ergebnisse,
- eine Auswertung von Fehlern und Beschwerden,
- eine Prüfung von Änderungen an Modell, Daten und Berechtigungen.
Definieren Sie vorher Schwellenwerte. Wird eine Fehlerquote überschritten oder tritt ein kritischer Fehler auf, geht das System zurück in den manuellen Betrieb. Ein Notaus-Schalter, den niemand kennt, ist kein Notaus-Schalter.
Der Minimalstandard für KMU
Für viele kleine Unternehmen besteht ein solider Anfang aus sechs Bausteinen: KI-Inventar, kurze Richtlinie, Daten-Ampel, Rollenliste, dokumentierte Schulung und Freigabeprozess. Dazu kommen ein Incident-Kanal und eine halbjährliche Überprüfung.
Vermeiden Sie zwei Extreme. Ein Verbot treibt Nutzung in private Konten. Ein unkontrolliertes „Probiert alles aus“ verteilt Risiken ohne Besitzer. Das sinnvolle Feld liegt dazwischen: sichere Werkzeuge, klare Freiräume und sichtbare Grenzen.
Ethische und regulatorische Leitplanken
Verantwortungsvolle KI-Governance schützt nicht nur Compliance. Sie prüft Fairness, Transparenz und mögliche Diskriminierung. Bei jedem KI-Einsatz wird dokumentiert, wie ein System arbeitet, wer die Verantwortlichkeit trägt und wie die Einhaltung regulatorischer Anforderungen überwacht wird.
Diese Leitplanken müssen organisatorisch und technologisch zusammenpassen. KI-Systeme brauchen transparente Datenflüsse, menschliche Verantwortlichkeiten und ein angemessenes Risikomanagement. Eine strategische Richtlinie erlaubt Innovation, ohne ethische Fragen zu ignorieren. Für sensible KI-Anwendungen verlangt der EU AI Act stärkere Kontrolle. So wird der Einsatz von KI nicht nur schnell, sondern verantwortungsvoll implementiert.
Fazit: Governance ist ein Betriebssystem, kein Ordner
KI-Governance funktioniert, wenn Mitarbeiter schnell erkennen, was erlaubt ist und wen sie fragen. Die Führung sieht eingesetzte Systeme, Risiken und Verantwortliche. Und bei Fehlern ist klar, wie gestoppt und korrigiert wird.
Starten Sie mit Inventar und Rollen. Unsere Anleitung zur KI-Richtlinie im Unternehmen liefert die Regeln dazu. Für einen Blick auf Ihren aktuellen Stand nutzen Sie den KI-Readiness-Check.
Häufige Fragen
KI-Governance sind Rollen, Regeln und Kontrollen, mit denen ein Unternehmen KI sicher und zielgerichtet steuert.
Nicht zwingend als eigene Stelle. Eine klar benannte verantwortliche Person ist aber sehr sinnvoll.
System, Anbieter, Zweck, Daten, Betroffene, Verantwortlicher, Risikostufe und Betriebsstatus.
Das Inventar monatlich kurz pflegen und das Gesamtsystem mindestens halbjährlich oder bei größeren Änderungen prüfen.